
Czym jest „Airbus Account Activation" oszustwo e-mailowe
Phishing/OszustwoZnany również jako: Airbus Account Activation oszustwo phishingowe

Otrzymaj bezpłatne skanowanie i sprawdź, czy twój komputer jest zainfekowany.
USUŃ TO TERAZAby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Czym jest „Airbus Account Activation oszustwo e-mailowe"?
Przeanalizowaliśmy tę wiadomość e-mail i ustaliliśmy, że jest to oszustwo typu phishing. Podszywa się ona pod oficjalne powiadomienie o aktywacji konta od Airbus, międzynarodowej korporacji z branży lotniczej i kosmicznej. Wiadomość ma nakłonić odbiorców do odwiedzenia fałszywej strony internetowej i podania danych logowania do konta e-mail. Należy ją zignorować.
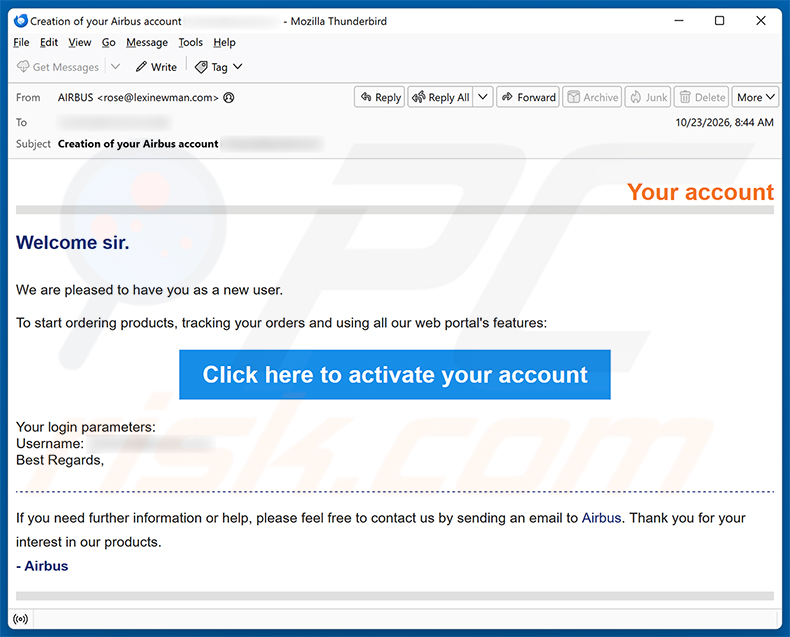
„Airbus Account Activation oszustwo e-mailowe” - przegląd oszustwa e-mailowego
Wiadomość e-mail twierdzi, że odbiorca został zarejestrowany jako nowy użytkownik portalu internetowego Airbus. Instruuje go, aby kliknął przycisk w celu aktywacji konta i rozpoczęcia korzystania z funkcji portalu, takich jak zamawianie produktów i śledzenie dostaw.
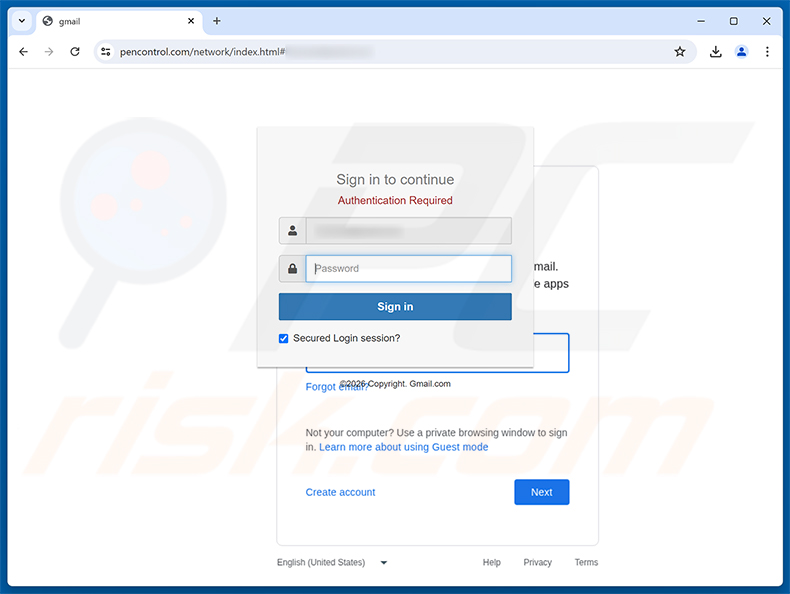
Przycisk aktywacji prowadzi do strony hostowanej pod adresem pencontrol[.]com. Witryna wyświetla fałszywą nakładkę „Sign in to continue” oznaczoną jako „Authentication Required”, stylizowaną na ekran logowania Gmail i zawierającą sfałszowaną informację o prawach autorskich na dole.
Wszelkie dane logowania wprowadzone w tym formularzu są przechwytywane przez oszustów. Mając dostęp do skrzynki odbiorczej ofiary, cyberprzestępcy mogą czytać prywatne wiadomości, podszywać się pod właściciela konta i próbować włamać się do innych usług powiązanych z tym adresem e-mail.
Airbus SE, legalna korporacja lotnicza, nie ma absolutnie żadnego związku z tą kampanią. Jej nazwa i marka są wykorzystywane bez upoważnienia, aby nadać oszukańczej wiadomości fałszywe poczucie wiarygodności.
| Nazwa | Airbus Account Activation oszustwo phishingowe |
| Typ Zagrożenia | Phishing, Oszustwo, Socjotechnika, Wyłudzenie |
| Fałszywe Twierdzenie | Odbiorca został zarejestrowany jako nowy użytkownik portalu internetowego Airbus i musi kliknąć link, aby aktywować swoje konto |
| Przebranie | Legalne powiadomienie o aktywacji konta od Airbus |
| Powiązana Domena | pencontrol[.]com |
| Status Zagrożenia (Strona Phishingowa) | PCrisk Wyniki skanera witryn |
| Objawy | Nieautoryzowane zakupy online, zmienione hasła do kont internetowych, kradzież tożsamości, nielegalny dostęp do komputera. |
| Metody Dystrybucji | Zwodnicze wiadomości e-mail, nieuczciwe internetowe reklamy pop-up, techniki zatruwania wyszukiwarek, domeny z literówkami. |
| Szkody | Utrata poufnych informacji prywatnych, straty pieniężne, kradzież tożsamości. |
| Usuwanie malware (Windows) |
Aby usunąć możliwe infekcje malware, przeskanuj komputer profesjonalnym oprogramowaniem antywirusowym. Nasi analitycy bezpieczeństwa zalecają korzystanie z Combo Cleaner. Pobierz Combo CleanerBezpłatny skaner sprawdza, czy twój komputer jest zainfekowany. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk. |
Oszustwa e-mailowe w ogóle
Podsumowując, „Airbus Account Activation oszustwo e-mailowe” to oszukańcza wiadomość podszywająca się pod dużą firmę lotniczą w celu kradzieży danych logowania do poczty e-mail. Odbiorcy nie powinni klikać żadnych linków ani podawać żadnych danych w odpowiedzi na tę wiadomość.
Warto zauważyć, że kampanie tego typu są czasami wykorzystywane również do dystrybucji malware zamiast lub oprócz wyłudzania danych logowania.
Więcej przykładów podobnych oszustw e-mailowych to Abuse Complaint Regarding Your Account, SPF Finances oraz Rawbank Log In Attempt.
Jak kampanie spamowe infekują komputery?
Cyberprzestępcy często rozpowszechniają malware za pośrednictwem poczty e-mail, dołączając złośliwe pliki lub osadzając linki do pobierania. Typowe formaty to pliki wykonywalne, dokumenty Office, pliki PDF, archiwa i skrypty. Otwarcie takich plików lub włączenie złośliwych poleceń makr w dokumentach może doprowadzić do infekcji malware.
Niektóre wiadomości e-mail zawierają zamiast tego linki do złośliwych witryn. Odwiedzenie tych stron może wywołać automatyczne pobieranie lub witryna może nakłonić użytkownika do ręcznego pobrania i uruchomienia szkodliwego pliku. W obu przypadkach infekcja zazwyczaj wymaga jakiejś formy interakcji ze strony użytkownika.
Jak uniknąć instalacji malware?
Należy zachować ostrożność wobec wiadomości e-mail od nieznanych nadawców, zwłaszcza tych, które nakłaniają do kliknięcia linku lub otwarcia załącznika. Fałszywe wiadomości e-mail często podszywają się pod znane marki, aby wydawać się godnymi zaufania.
Oprogramowanie należy pobierać wyłącznie z oficjalnych stron internetowych lub zweryfikowanych sklepów z aplikacjami. Należy unikać pirackich programów, cracków i generatorów kluczy, ponieważ są one powszechnie wykorzystywane do dystrybucji malware.
Należy na bieżąco aktualizować system operacyjny i wszystkie zainstalowane aplikacje. Warto korzystać z renomowanego narzędzia bezpieczeństwa i regularnie przeprowadzać skanowanie. Jeśli otworzył Pan/Pani już podejrzany plik, zalecamy przeprowadzenie skanowania za pomocą Combo Cleaner Antivirus dla Windows, aby automatycznie wyeliminować wszelkie zainfekowane malware.
Tekst przedstawiony w wiadomości e-mail „Airbus Account Activation oszustwo e-mailowe”:
Subject: Creation of your Airbus account ********
Your account
Welcome sir.
We are pleased to have you as a new user.
To start ordering products, tracking your orders and using all our web portal's features:
[Click here to activate your account]
Your login parameters:
Username: ********Best Regards,
If you need further information or help, please feel free to contact us by sending an email to Airbus. Thank you for your interest in our products.
- Airbus
Fałszywa strona logowania do usługi poczty e-mail wykorzystywana w tym oszustwie:
Natychmiastowe automatyczne usunięcie malware:
Ręczne usuwanie zagrożenia może być długim i skomplikowanym procesem, który wymaga zaawansowanych umiejętności obsługi komputera. Combo Cleaner to profesjonalne narzędzie do automatycznego usuwania malware, które jest zalecane do pozbycia się złośliwego oprogramowania. Pobierz je, klikając poniższy przycisk:
POBIERZ Combo CleanerPobierając jakiekolwiek oprogramowanie wyszczególnione na tej stronie zgadzasz się z naszą Polityką prywatności oraz Regulaminem. Aby korzystać z w pełni funkcjonalnego produktu, musisz kupić licencję na Combo Cleaner. Dostępny jest 7-dniowy bezpłatny okres próbny. Combo Cleaner jest własnością i jest zarządzane przez RCS LT, spółkę macierzystą PCRisk.
Szybkie menu:
- Czym jest Airbus Account Activation oszustwo phishingowe?
- Typy złośliwych wiadomości e-mailowych.
- Jak rozpoznać złośliwy e-mail?
- Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
Typy złośliwych wiadomości e-mailowych:
 E-maile phishingowe
Najczęściej cyberprzestępcy wykorzystują zwodnicze e-maile, aby nakłonić użytkowników internetu do podania swoich poufnych informacji prywatnych, na przykład danych logowania do różnych usług online, kont e-mail lub informacji bankowych online.
Takie ataki nazywane są phishingiem. W ataku phishingowym cyberprzestępcy zwykle wysyłają wiadomość e-mail z logo popularnej usługi (na przykład Microsoft, DHL, Amazon, Netflix), tworzą wrażenie pilności (zły adres wysyłki, nieaktualne hasło itp.) i umieszczają link, który mają nadzieję ich potencjalne ofiary klikną.
Po kliknięciu linku prezentowanego w takiej wiadomości ofiary są przekierowywane na fałszywą stronę internetową, która wygląda identycznie lub bardzo podobnie do oryginalnej. Ofiary są następnie proszone o podanie hasła, danych karty kredytowej lub innych informacji, które zostały skradzione przez cyberprzestępców.
 E-maile ze złośliwymi załącznikami
Innym popularnym wektorem ataku jest poczta spamowa ze złośliwymi załącznikami, które infekują komputery użytkowników malware. Złośliwe załączniki zwykle zawierają trojany zdolne do kradzieży haseł, informacji bankowych i innych poufnych informacji.
W przypadku takich ataków głównym celem cyberprzestępców jest nakłonienie potencjalnych ofiar do otwarcia zainfekowanego załącznika do wiadomości e-mail. Aby osiągnąć ten cel, wiadomości e-mail wspominają zwykle o ostatnio otrzymanych fakturach, faksach lub wiadomościach głosowych.
Jeśli potencjalna ofiara wpadnie w pułapkę i otworzy załącznik, jej komputery zostaną zainfekowane, a cyberprzestępcy mogą zebrać wiele poufnych informacji.
Chociaż jest to bardziej skomplikowana metoda kradzieży danych osobowych (filtry spamu i programy antywirusowe zwykle wykrywają takie próby), jeśli cyberprzestępcy będą skuteczni, mogą uzyskać znacznie szerszy wachlarz danych i zbierać informacje przez długi czas.
 E-maile wyłudzenia seksualnego
To jest rodzaj phishingu. W takim przypadku użytkownicy otrzymują wiadomość e-mail z informacją, że cyberprzestępca może uzyskać dostęp do kamery internetowej potencjalnej ofiary i ma nagranie wideo przedstawiające masturbację.
Aby pozbyć się wideo, ofiary proszone są o zapłacenie okupu (zwykle przy użyciu Bitcoin lub innej kryptowaluty). Niemniej jednak wszystkie te twierdzenia są fałszywe — użytkownicy, którzy otrzymują takie wiadomości, powinni je zignorować i usunąć.
Jak rozpoznać złośliwy e-mail?
Chociaż cyberprzestępcy starają się, aby ich wiadomości z przynętą wyglądały na wiarygodne, oto kilka rzeczy, na które należy zwrócić uwagę, próbując wykryć e-mail phishingowy:
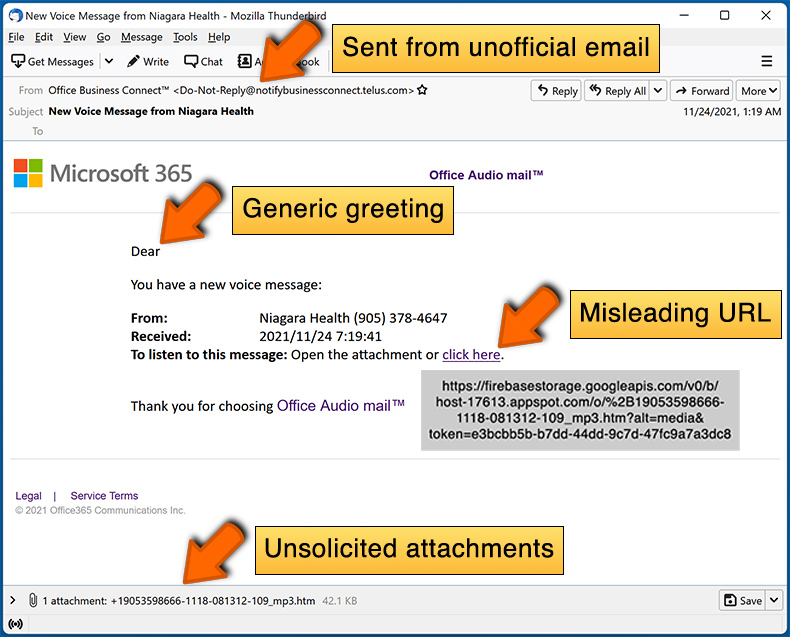
- Sprawdź adres e-mail nadawcy („od"): Najedź kursorem myszy na adres „od" i sprawdź, czy jest prawidłowy. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, sprawdź, czy adres e-mail to @microsoft.com, a nie coś podejrzanego, takiego jak @m1crosoft.com, @microsoft.com, @account-security-noreply.com itp.
- Sprawdź ogólne powitania: Jeśli powitanie w wiadomości brzmi „Szanowny użytkowniku", „Szanowny @twojamail.com", „Szanowny drogi kliencie", powinno to wzbudzić podejrzliwość. Najczęściej firmy zwracają się do ciebie po imieniu. Brak tych informacji może sygnalizować próbę phishingu.
- Sprawdź linki w wiadomości e-mail: Umieść wskaźnik myszy nad linkiem przedstawionym w e-mailu. Jeśli link wydaje się podejrzany, nie klikaj go. Przykładowo, jeśli otrzymałeś wiadomość od Microsoft, a link w wiadomości wskazuje, że prowadzi do adresu firebasestorage.googleapis.com/v0... nie powinieneś mu ufać. Najlepiej nie klikać żadnych linków w e-mailach, a najpierw odwiedzić witrynę firmy, która wysłała ci wiadomość.
- Nie ufaj ślepo załącznikom wiadomości e-mail: Najczęściej legalne firmy proszą cię o zalogowanie się na ich stronie internetowej i przejrzenie znajdujących się tam dokumentów. Jeśli otrzymałeś wiadomość e-mail z załącznikiem, dobrym pomysłem jest przeskanowanie jej programem antywirusowym. Zainfekowane załączniki do wiadomości e-mail są powszechnym wektorem ataku wykorzystywanym przez cyberprzestępców.
Aby zminimalizować ryzyko otwarcia phishingu i złośliwych wiadomości e-mail, zalecamy użycie Combo Cleaner Antivirus dla Windows.
Przykład spamowej wiadomości e-mail:
Co zrobić jeśli dałeś się oszukać e-mailowi ze spamem?
- Jeśli kliknąłeś link w wiadomości phishingowej i wprowadziłeś hasło - pamiętaj o jak najszybszej zmianie hasła. Zwykle cyberprzestępcy zbierają skradzione dane uwierzytelniające, a następnie sprzedają je innym grupom, które wykorzystują je do złośliwych celów. Jeśli zmienisz hasło w odpowiednim czasie, istnieje szansa, że przestępcy nie będą mieli wystarczająco dużo czasu, aby wyrządzić jakiekolwiek szkody.
- Jeśli podałeś dane swojej karty kredytowej - jak najszybciej skontaktuj się ze swoim bankiem i wyjaśnij sytuację. Istnieje duża szansa, że będziesz musiał anulować zagrożoną kartę kredytową i uzyskać nową.
- Jeśli zauważysz jakiekolwiek oznaki kradzieży tożsamości - powinieneś natychmiast skontaktować się z Federalną Komisją Handlu. Ta instytucja zbierze informacje o twojej sytuacji i stworzy osobisty plan naprawczy.
- Jeśli otworzyłeś złośliwy załącznik - twój komputer jest prawdopodobnie zainfekowany i powinieneś go przeskanować za pomocą renomowanej aplikacji antywirusowej. W tym celu zalecamy użycie Combo Cleaner Antivirus dla Windows.
- Pomóż innym użytkownikom internetu - zgłaszaj e-maile phishingowe do Roboczej Grupy Antyphishingowej, Centrum Skarg Przestępczości Internetowej, Narodowego Centrum Informacji o Przestępstwach Finansowych i Departamentu Sprawiedliwości USA.
Często zadawane pytania (FAQ)
Dlaczego otrzymałem/otrzymałam tę wiadomość e-mail?
Wiadomości spamowe są zazwyczaj wysyłane masowo, a nie do konkretnych osób. Oszuści zbierają adresy e-mail poprzez wycieki danych, fałszywe strony internetowe i inne metody, a następnie wysyłają tę samą wiadomość do dużej liczby osób jednocześnie.
Podałem/podałam swoje dane osobowe, gdy zostałem/zostałam oszukany/oszukana przez tę wiadomość e-mail. Co powinienem/powinnam zrobić?
Należy jak najszybciej zmienić wszelkie hasła, które mogły zostać ujawnione. Jeśli udostępniono również dane bankowe lub dane identyfikacyjne, należy niezwłocznie skontaktować się z odpowiednimi instytucjami lub organami.
Pobrałem/pobrałam i otworzyłem/otworzyłam złośliwy plik załączony do wiadomości e-mail. Czy mój komputer jest zainfekowany?
Pliki wykonywalne mogą zainfekować system niemal natychmiast po ich otwarciu. Dokumenty i inne formaty zazwyczaj wymagają dodatkowej interakcji, takiej jak włączenie makr lub uruchomienie dołączonego pliku instalacyjnego, zanim malware się aktywuje. Ryzyko zależy od typu pliku i sposobu, w jaki użytkownik z nim wchodzi w interakcję.
Przeczytałem/przeczytałam wiadomość e-mail, ale nie otworzyłem/otworzyłam załącznika. Czy mój komputer jest zainfekowany?
Samo przeczytanie wiadomości e-mail jest nieszkodliwe. Infekcja wymaga jakiejś formy interakcji, takiej jak kliknięcie złośliwego linku lub otwarcie załączonego pliku. Jeśli nie zrobił Pan/Pani żadnej z tych rzeczy, komputer nie jest zainfekowany.
Czy Combo Cleaner usunie infekcje malware, które były obecne w załączniku wiadomości e-mail?
Combo Cleaner jest w stanie wykryć i usunąć zdecydowaną większość znanych zagrożeń malware. Niektóre zaawansowane infekcje mogą jednak ukrywać się głęboko w systemie, dlatego przeprowadzenie pełnego skanowania jest niezbędne do uzyskania dokładnych wyników.
Udostępnij:
 Facebook
 X.com
 LinkedIn
 Skopiuj link
Tomas Meskauskas
Ekspert ds. bezpieczeństwa, profesjonalny analityk złośliwego oprogramowania
Jestem pasjonatem bezpieczeństwa komputerowego i technologii. Posiadam ponad 10-letnie doświadczenie w różnych firmach zajmujących się rozwiązywaniem problemów technicznych i bezpieczeństwem Internetu. Od 2010 roku pracuję jako autor i redaktor Pcrisk. Śledź mnie na Twitter i LinkedIn, aby być na bieżąco z najnowszymi zagrożeniami bezpieczeństwa online.
Portal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznęPortal bezpieczeństwa PCrisk jest prowadzony przez firmę RCS LT.
Połączone siły badaczy bezpieczeństwa pomagają edukować użytkowników komputerów na temat najnowszych zagrożeń bezpieczeństwa w Internecie. Więcej informacji o firmie RCS LT.
Nasze poradniki usuwania malware są bezpłatne. Jednak, jeśli chciałbyś nas wspomóc, prosimy o przesłanie nam dotacji.
Przekaż darowiznę
▼ Pokaż dyskusję